Po co dodawać drugi składnik logowania?
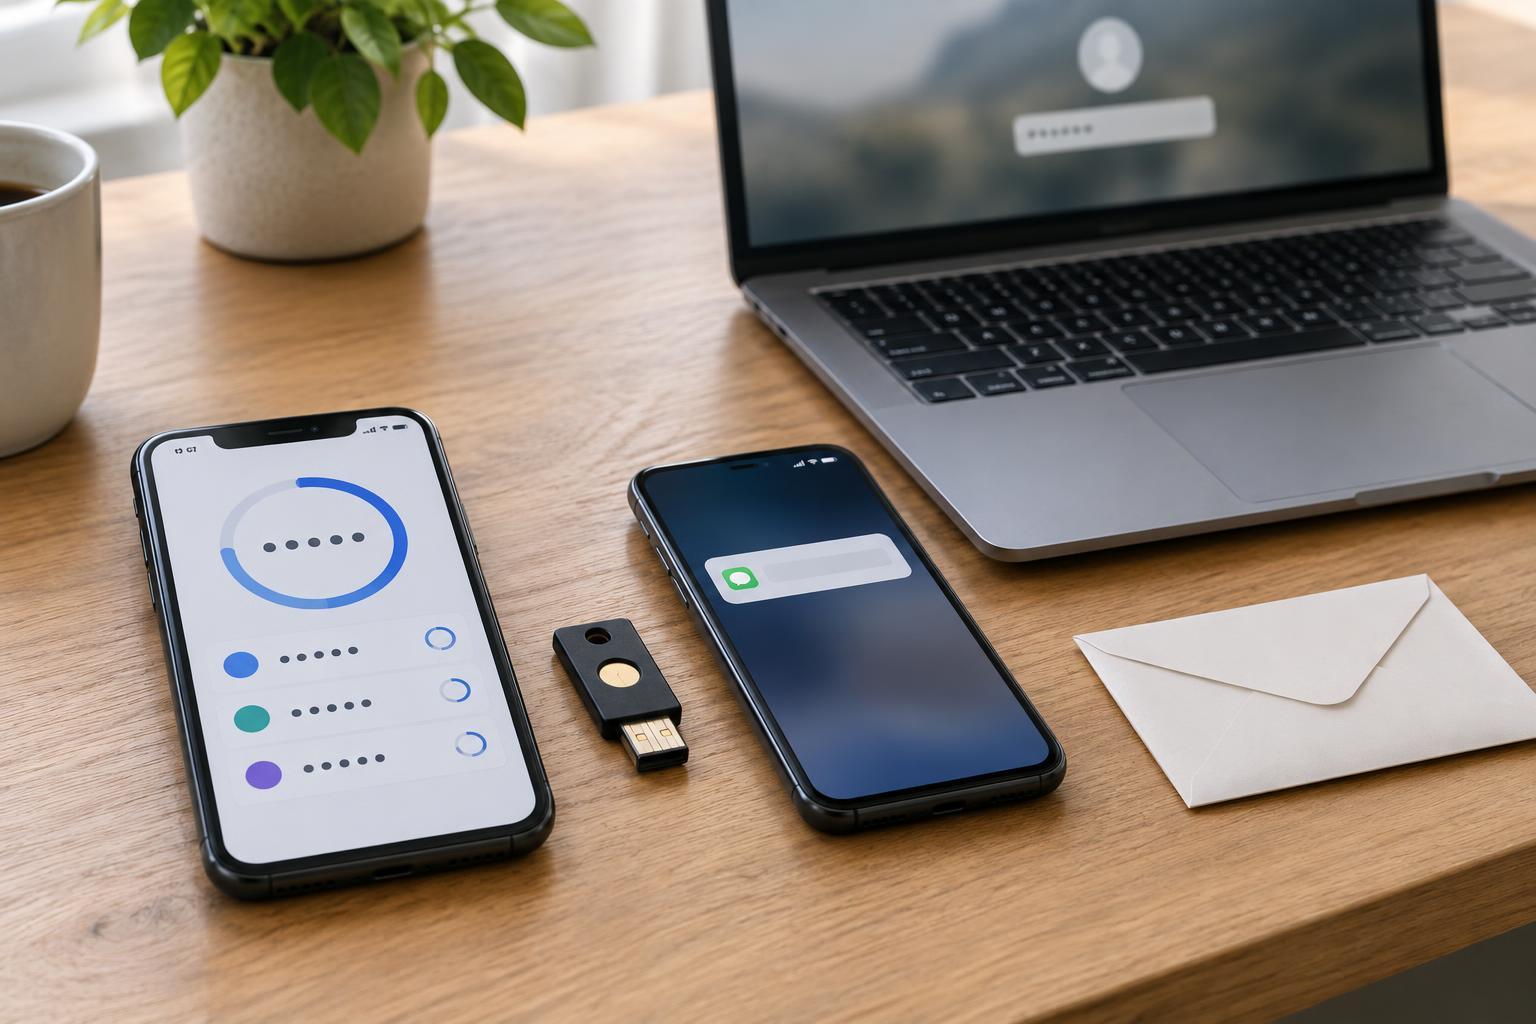
Uwierzytelnianie dwuskładnikowe, często nazywane 2FA, wymaga przy logowaniu czegoś więcej niż hasła. Może to być kod z aplikacji, potwierdzenie kluczem sprzętowym albo kod otrzymany SMS-em. Jeśli ktoś pozna Twoje hasło, dodatkowy krok może utrudnić mu wejście na konto. Ma to znaczenie zwłaszcza w przypadku poczty e-mail: dostęp do skrzynki często pozwala rozpocząć odzyskiwanie haseł do innych usług.
Drugi składnik nie zastępuje jednak silnego, unikalnego hasła. Nie chroni też przed każdym błędem, na przykład przed zatwierdzeniem logowania, którego samodzielnie nie rozpoczęto. Warto traktować go jako część prostego zestawu nawyków: używać różnych haseł, sprawdzać komunikaty logowania i dbać o możliwość odzyskania konta.
Aplikacja uwierzytelniająca: wygodna, ale wymaga przygotowania
Aplikacja uwierzytelniająca zwykle wyświetla krótkotrwały kod, który wpisuje się po podaniu hasła. Do generowania kodu zazwyczaj nie potrzebuje zasięgu sieci komórkowej. To praktyczny wybór dla osoby, która loguje się do kilku serwisów i ma telefon zawsze pod ręką. Kody nie przychodzą jako wiadomości, więc nie zależą od dostarczenia SMS-a.
Trzeba jednak zawczasu pomyśleć o wymianie lub utracie telefonu. Sposób przenoszenia kodów zależy od aplikacji: niektóre oferują kopię zapasową lub synchronizację, inne wymagają osobnego przeniesienia kont. Przed zmianą urządzenia sprawdź, jak działa wybrana aplikacja, i zachowaj kody odzyskiwania udostępnione przez serwis. Nie przechowuj ich wyłącznie na telefonie, którego utrata mogłaby jednocześnie odciąć Cię od kodów logowania.
Klucz sprzętowy: mocna ochrona przed fałszywą stroną
Klucz sprzętowy to osobne urządzenie, które podłącza się do telefonu lub komputera albo używa bezprzewodowo, jeśli sprzęt i usługa to obsługują. Przy logowaniu potwierdza się jego użycie, na przykład dotykiem. W przypadku zgodnych metod opartych na standardach FIDO klucz jest powiązany z właściwą stroną internetową. Dzięki temu trudniej skłonić użytkownika do przekazania potwierdzenia logowania stronie podszywającej się pod serwis. To istotna różnica wobec kodu, który można wpisać w fałszywym formularzu.
Nie każda usługa pozwala dodać klucz, a przed zakupem warto sprawdzić obsługiwane złącza i metody połączenia. Klucz można też zgubić. Jeśli serwis na to pozwala, rozsądnym rozwiązaniem jest zarejestrowanie drugiego klucza i przechowywanie go osobno. Przy koncie szczególnie ważnym, takim jak główna poczta, taki zapas może ułatwić zachowanie dostępu bez rezygnowania z silniejszej ochrony.
Kod SMS: lepszy niż brak drugiego kroku, lecz z ograniczeniami
Kod SMS bywa najłatwiejszą opcją na początek: nie wymaga instalowania aplikacji ani kupowania urządzenia. Może się też przydać, gdy serwis nie udostępnia innej metody. Jego działanie zależy jednak od dostępu do numeru i możliwości odbierania wiadomości. Zmiana numeru, utrata telefonu lub problemy z dostarczeniem SMS-a mogą utrudnić logowanie.
Numer telefonu może również stać się celem próby przejęcia, na przykład przez nieuprawnione przeniesienie go na inną kartę SIM. Ponadto kod z SMS-a, podobnie jak kod z aplikacji, można omyłkowo podać na fałszywej stronie. Jeśli masz wybór, rozważ klucz sprzętowy albo aplikację jako podstawową metodę. Gdy korzystasz z SMS-ów, pilnuj aktualności numeru przypisanego do konta i nie podawaj kodu osobie, która o niego prosi.
Jak wybrać i wdrożyć metodę bez utraty dostępu?
Zacznij od kont, których przejęcie mogłoby wpłynąć na pozostałe: poczty, menedżera haseł i profili używanych do publikowania treści lub prowadzenia transmisji. W ustawieniach bezpieczeństwa sprawdź dostępne metody. Klucz sprzętowy warto rozważyć tam, gdzie zależy Ci na ochronie przed fałszywymi stronami i możesz przygotować zapas. Aplikacja jest wygodnym rozwiązaniem dla wielu codziennych kont. SMS może być rozwiązaniem przejściowym lub jedyną opcją oferowaną przez daną usługę.
Po włączeniu 2FA zapisz kody odzyskiwania w bezpiecznym miejscu i sprawdź, czy masz aktualne dane potrzebne do odzyskania konta. Jeśli usługa pozwala dodać więcej niż jedną metodę, zastanów się, która ma służyć jako zapasowa. Na koniec zweryfikuj, czy potrafisz zalogować się na własnym urządzeniu, zanim wylogujesz pozostałe. Niezależnie od wybranej metody nigdy nie zatwierdzaj niespodziewanej próby logowania: najpierw wejdź do serwisu samodzielnie i sprawdź bezpieczeństwo konta.